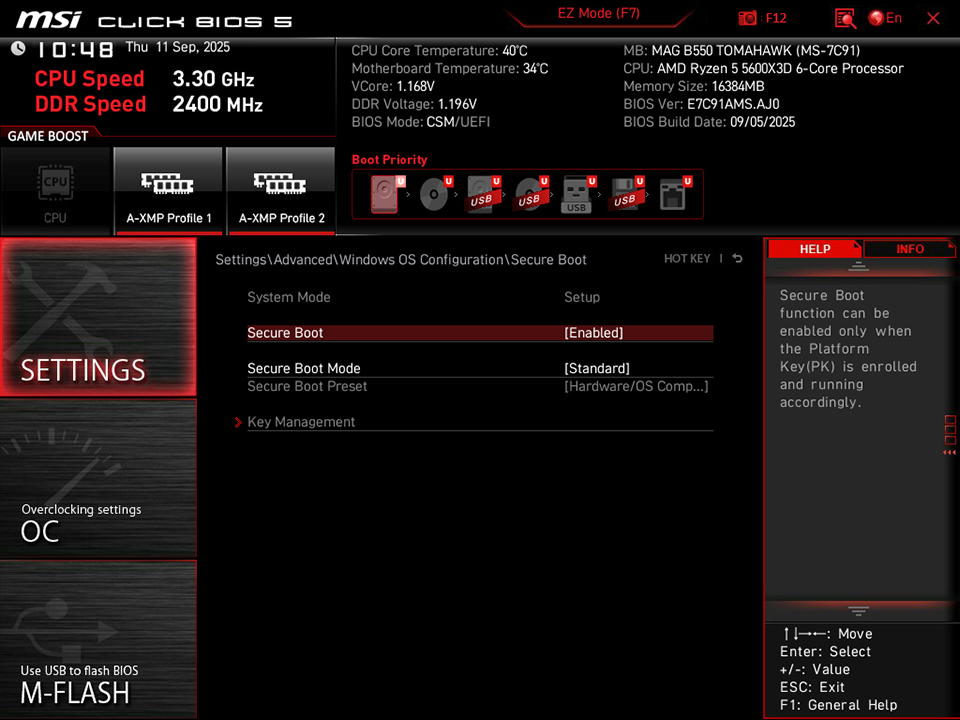
Secure Boot действует как невидимый щит, блокирующий вредоносное ПО еще на этапе запуска компьютера. Эта технология, встроенная в UEFI, проверяет цифровые подписи каждого файла, пытающегося запуститься, позволяя только доверенным. Представьте: хакер пытается забросить руткит в загрузчик и система мгновенно его отбрасывает. Без этого ваш ПК уязвим к атакам на firmware, выросшим на 30% в 2025 году, по данным аналитиков безопасности.
Активировать Secure Boot следует не только ради требований Windows 11 или игр вроде Battlefield 6, где античит требует его обязательно. Это реальный барьер против bootkit'ов и ransomware, глубоко проникающих в систему. Даже если вы на Linux, эта опция добавляет защитный слой, особенно на новых ARM-устройствах.
Механика Secure Boot: ключи и проверка
Сердцевина – четыре базы ключей в UEFI: PK (платформенный ключ, корень доверия), KEK (ключи обмена для обновлений), db (белый список разрешенных подписей от Microsoft, Linux и т.д.) и dbx (черный список заблокированных). Процесс начинается с firmware, верифицирующей bootloader, тот — ядро ОС, и так цепочка доверия тянется к пользовательским программам.
Без правильных ключей включение невозможно – система просто не загрузится. Microsoft управляет большинством db для Windows, но Fedora и Ubuntu добавляют свои через shim – подписанный загрузчик. В 2025 году обновление dbx заблокировало десятки уязвимых драйверов, предотвратив массовые атаки.
Интересно, что Secure Boot появился в 2012 году с Windows 8, эволюционировав из ранних идей UEFI 2005 года. Сегодня 95% новых ПК поддерживают его аппаратно, но часто отключены по умолчанию для совместимости.
Диагностика: поддерживает ли ваш компьютер Secure Boot
Сначала проверьте статус. Нажмите Win+R, введите msinfo32 и Enter. В открывшемся окне «Системная информация» ищите «Режим BIOS» — должно быть UEFI, не Legacy. Состояние безопасной загрузки — On, Off или Unsupported.
- Если Off — переход к настройкам BIOS.
- Unsupported – аппаратно не поддерживается, проверьте модель на сайте производителя.
- Legacy — готовьтесь к переходу на UEFI, потому что Secure Boot работает только с ним.
Этот шаг спасает часы поисков. Для ноутбуков как Lenovo Legion или Dell XPS часто все готово, но на старом десктопе с Gigabyte может понадобиться апгрейд BIOS – загрузите свежую версию с сайта, потому что в 2025 году обновление фиксируют CVE-2025-3052, байпас Secure Boot.
Подготовка диска: MBR на GPT без потерь
Legacy BIOS использует MBR, UEFI – GPT. Без GPT Secure Boot сбросится с ошибкой. Хорошая новость: Windows 10/11 имеет встроенный инструмент mbr2gpt.exe для конвертации без форматирования.
Запустите командную строку в качестве админа (Win + X > Терминал (администратор)). Введите:
- mbr2gpt /validate /disk:0 – проверка (замените 0 на номер системного диска с diskpart).
- mbr2gpt /convert /disk:0 /allowFullOS - конвертация.
Процесс длится минуты, данные остаются целыми. Если ошибка — создайте резервную копию OneDrive или внешний диск. Для Linux используйте gdisk. После этого перезагрузитесь в BIOS и выключите CSM (Compatibility Support Module) – это режим совместимости с Legacy.
TPM 2.0 часто идет в паре: включите в BIOS под Security > Trusted Computing. На AMD – fTPM, Intel – PTT. Без него Windows 11 блокирует обновление.
Вход в BIOS/UEFI: универсальная схема
Обычно Del, F2 или F10 при POST-экране (логотип производителя). Для Windows 11: Настройки > Обновление и безопасность > Восстановление > Расширенные параметры запуска > Перезапустить сейчас > Устранение неполадок > Дополнительные параметры > Параметры прошивки UEFI.
В BIOS ищите Boot или Security. Сохраните изменения F10+Y+Enter. ПК перезагрузится – если голубой экран, вернитесь и проверьте CSM off.
Инструкции для брендов: ASUS, MSI, Gigabyte, Dell, HP, Lenovo
Каждый производитель имеет нюансы, потому что BIOS кастомные. Вот развернуто, чтобы избежать путаницы.
ASUS (ROG, TUF, Prime)
Войдите F2/Del. F7 - Advanced Mode. Boot > CSM > Disabled. Secure Boot > Secure Boot Control > Enabled. OS Type > Windows UEFI mode. Если “Not Active” — Key Management > Reset to Setup > Restore Factory Keys.
MSI (AM4/AM5, B550, X670)
Del для входа. Settings > Security > Secure Boot > Enabled. Boot > Boot Mode Select > UEFI. Для TPM: Settings > Security > Trusted Computing > Security Device Support > Enabled, PTT/fTPM > Enabled. GPT обязательно, как отмечает msi.com.
Gigabyte (Aorus, B650)
Del. MIT или Settings > AMD fTPM > Enabled. Boot > Secure Boot > Enabled (или CSM > Disabled). Для активации ключей часто требуется Secure Boot Mode: Standard > Custom > назад Standard.
| Бренд | Клавиша входа | Путь к Secure Boot | Дополнительно |
|---|---|---|---|
| ASUS | F2/Del | Boot > Secure Boot Control | Восстановить заводские ключи |
| MSI | Del | Настройки> Безопасность | UEFI+TPM |
| гигабайт | Del | Boot > Secure Boot | CSM Disabled |
| Dell | F2 | Boot List > UEFI, Secure Boot > On | Legacy off |
| HP | F10 | Security > Secure Boot Config | Legacy Support Disable |
| Lenovo | F2 / F1 | Безопасность > Безопасная загрузка | Supervisor Password |
Таблица базируется на официальных гайдах dell.com, asus.com по состоянию на 2025 год. Для HP: F10 > Security > Secure Boot Configuration > Enable. Lenovo: F2 > Startup > UEFI/Legacy Boot > UEFI Only.
Secure Boot на Linux: не проблема для Ubuntu или Fedora
Linux эволюционировал: Ubuntu 24.04 и Fedora 42 signed по умолчанию. Во время установки выберите “Install third-party” – shim подпишет GRUB. Чтобы включить постфактум: sudo mokutil –sb-state (проверить), обновите kernel signed из репозиториев.
Для dual-boot из Windows: GRUB в EFI/BOOT, Windows Boot Manager тоже. Если конфликт – os-prober включите. На ARM Mac с Parallels Secure Boot виртуализируется автоматически, но нативно Windows ARM не dual-boot'ится через Apple's policy.
Вы не поверите, но с Secure Boot Linux безопаснее rootkit'ов, как BlackLotus, заблокированный dbx в 2023-2025.
Типичные ошибки и как их избежать
Не выключая CSM, потому что Secure Boot игнорируется – 70% фейлов от этого. Проверьте Boot Mode: UEFI only.
- Забыли GPT: mbr2gpt /validate сначала, потому что конверт фейлит на полных дисках.
- Ключи неактивны: Reset to Setup Mode + Restore Factory – магия для ASUS/Gigabyte.
- Антивирус блокирует: выключите перед входом в BIOS.
- Старые BIOS: обновите, потому что 2025 патчи фиксируют bypass'ы как CVE-2025-47827.
- Dual-boot Linux: переустановите GRUB из sb-verify.
Эти ловушки стоили тысячам пользователей дней, но с проверкой msinfo32 вы в безопасности. Если застряли – форумы Reddit r/techsupport полны реальных кейсов 2025 года.
Теперь ваш ПК – крепость. Экспериментируйте с кастомными ключами для продвинутых сценариев, но для ежедневного стандарт хватает. Мир хакеров бодрствует, поэтому Secure Boot — ваш тихий герой.